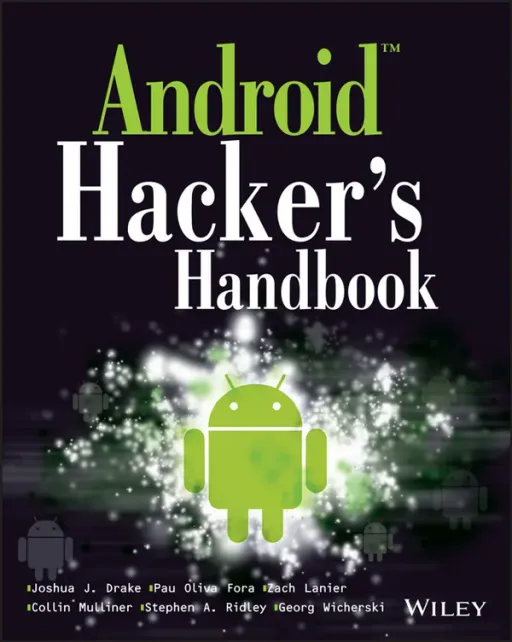
Android Hacker’s Handbook
Nikolay Elenkov
- Editorial
- Wiley
- Año
- 2014
- Páginas
- ~576
- Nivel
- Básico
De qué trata
Tratado canónico y de referencia en seguridad ofensiva, análisis de vulnerabilidades e ingeniería inversa sobre el sistema operativo Android (enfocado en las versiones Android 4.0 Ice Cream Sandwich hasta Android 4.4 KitKat). Escrito por un equipo de reconocidos investigadores de seguridad móvil liderado por Joshua J. Drake, Zach Lanier, Collin Mulliner, Pau Oliva, Stephen A. Ridley y Georg Wicherski, no es un libro para principiantes en desarrollo de software, sino una obra técnica avanzada dirigida a analistas de seguridad, investigadores de malware, auditores de código y desarrolladores de bajo nivel con conocimientos sólidos de sistemas operativos, arquitectura ARM, lenguaje C y depuración.
El manual disecciona detalladamente el modelo de seguridad del sistema y su superficie de ataque: el sandbox de aplicaciones, el sistema de permisos, el mecanismo de comunicación entre procesos Binder IPC, los componentes exportados y los procesos de rooting y desbloqueo del bootloader. Explica con rigor metodológico técnicas de auditoría de código estático y dinámico, pruebas de fuzzing automatizadas sobre componentes locales y el navegador WebView, depuración remota con ADB y GDB, análisis de desensamblado con IDA Pro, explotación de memoria en espacio de usuario (desbordamientos de buffer en pila y heap), construcción de cadenas ROP (Return-Oriented Programming) para evadir mitigaciones como DEP y ASLR, explotación de vulnerabilidades en el kernel Linux de Android, ataques a la capa de interfaz de radio (RIL) y baseband mediante mensajes SMS manipulados, y ataques físicos mediante interfaces de hardware como JTAG, UART y lectura directa de memoria flash NAND.
El enfoque es estrictamente técnico y demostrativo, guiando al lector en la formulación de exploits de prueba de concepto y el análisis forense de volcados de memoria y registros de caídas ('tombstones'). Su valor histórico y técnico es excepcional para comprender los fundamentos de la seguridad móvil y la arquitectura del sistema operativo desde sus raíces. Aunque Android ha incorporado defensas posteriores más estrictas (como mejoras profundas en SEAndroid, asignadores de memoria protegidos y el compilador ART), las metodologías de análisis de vectores de ataque, fuzzing y análisis de bajo nivel que detalla siguen siendo una lectura formativa esencial en ciberseguridad.
- Seguridad Android
- Ingeniería inversa
- Linux Kernel
- ARM Exploitation
- Return-Oriented Programming
- Fuzz Testing
- Rooting
- GDB y depuración
- Radio Interface Layer
- Mitigaciones (ASLR/DEP)
- Hardware Hacking (JTAG)
- Binder IPC
¿Cómo enseña?
Teoría + práctica
- ✗ Sin ejercicios
- ✗ Sin proyectos