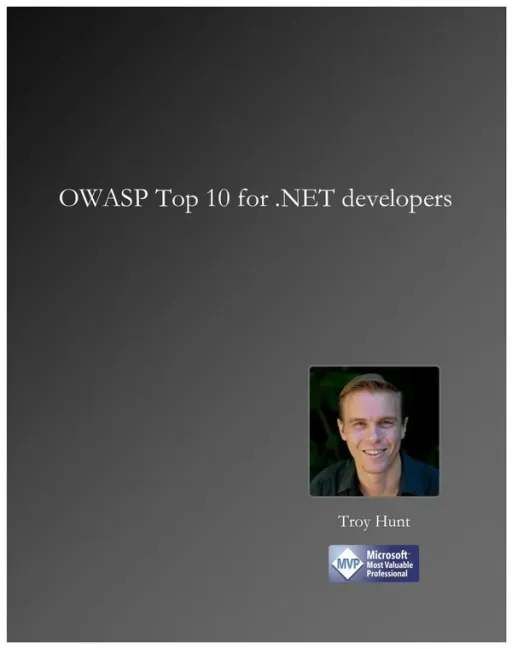
Top 10 for .NET developers
Troy Hunt
- Editorial
- OWASP
- Año
- 2011
- Páginas
- ~254
- Nivel
- Intermedio
De qué trata
Guía práctica y directa del renombrado experto en ciberseguridad Troy Hunt (creador de Have I Been Pwned), dedicada a las 10 vulnerabilidades críticas más frecuentes del Top 10 de OWASP aplicadas a aplicaciones .NET.
El autor expone con claridad ejemplos de código vulnerable y sus ataques correspondientes: inyecciones SQL, Cross-Site Scripting (XSS), falsificación de peticiones (CSRF), control de acceso roto, exposición de datos sensibles y autenticación deficiente. Hunt demuestra cómo corregir cada vulnerabilidad mediante configuraciones nativas y mejores prácticas de codificación defensiva en C# y ASP.NET.
Una lectura obligatoria y concisa para todo desarrollador .NET que desee blindar sus aplicaciones web contra ataques cibernéticos reales.
- Troy Hunt
- Ciberseguridad
- OWASP Top 10
- XSS
- CSRF
- SQL Injection
- ASP.NET
- Defensive Coding
¿Cómo enseña?
Con ejercicios
- ✓ Incluye ejercicios
- ✗ Sin proyectos