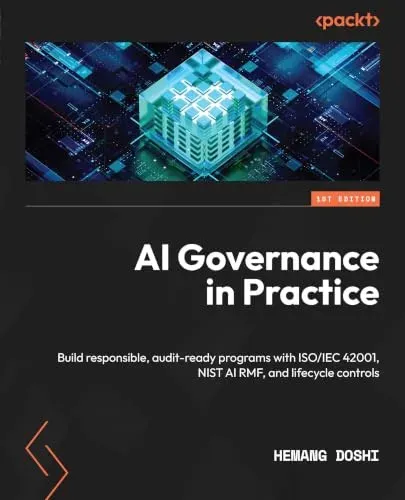
AI Governance in Practice
Hemang Doshi
- Editorial
- Packt
- Año
- 2026
- Páginas
- ~250
- Nivel
- Intermedio
De qué trata
Hemang Doshi, referente en auditoría de sistemas e IT GRC, proporciona una hoja de ruta técnica y de gestión para diseñar, ejecutar y mantener programas de gobernanza de inteligencia artificial auditables y alineados con los principales estándares internacionales. El libro atiende la urgencia de traducir los principios éticos y regulatorios en controles internos verificables a lo largo de todo el ciclo de vida de los sistemas inteligentes. Está dirigido a auditores de TI, oficiales de seguridad y privacidad, consultores de riesgos (GRC), arquitectos empresariales y líderes tecnológicos que ya cuenten con experiencia previa en marcos de control corporativo o certificaciones profesionales del área.
La obra analiza detalladamente los estándares normativos globales más relevantes: la norma certificable ISO/IEC 42001 (Sistemas de Gestión de IA), el marco de gestión de riesgos NIST AI RMF, los Principios de IA de la OCDE y los requisitos de cumplimiento del Reglamento de IA de la Unión Europea (EU AI Act), ofreciendo un estudio comparativo exhaustivo entre ellos. A partir de estas bases, enseña a ejecutar evaluaciones de impacto (AI Impact Assessment) y de riesgos de IA, a definir estructuras y comités organizacionales de gobernanza, a redactar la documentación formal exigida por auditores, a establecer controles de seguridad y gestión de incidentes específicos para modelos, y a llevar a cabo auditorías de sistemas de IA.
El libro aporta herramientas indispensables para la gestión práctica: plantillas de evaluación, matrices de control, inventarios de modelos y listas de verificación para auditorías externas e internas. Su valor diferencial reside en su visión orientada al cumplimiento auditable y la preparación para la certificación ISO/IEC 42001; no aborda el desarrollo de código ni el entrenamiento de modelos de machine learning. Constituye un texto de consulta fundamental para organizaciones que buscan desplegar inteligencia artificial con total rigor normativo y salvaguardas de control.
- Gobernanza de IA
- ISO/IEC 42001
- NIST AI RMF
- EU AI Act
- Auditoría de TI
- Evaluación de riesgos de IA
- Principios de la OCDE
- Gestión de incidentes de IA
- GRC
- Cumplimiento normativo
¿Cómo enseña?
Teórico
- ✗ Sin ejercicios
- ✗ Sin proyectos